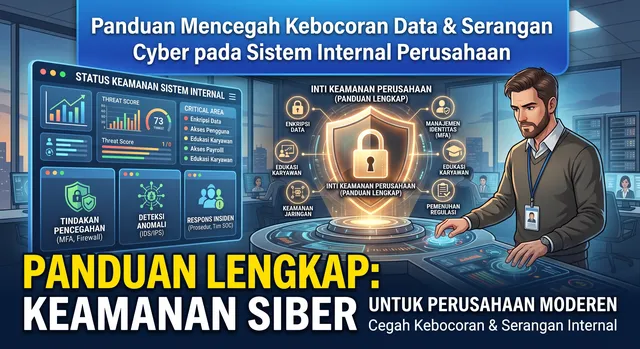
Panduan Strategis Keamanan Siber & Proteksi Data Enterprise untuk Orang Awam
Di era transformasi digital saat ini, kasus kebocoran data perusahaan, pencurian identitas karyawan, hingga serangan ransomware (pemerasan siber dengan mengunci database utama) semakin marak terjadi di Indonesia. Banyak pemilik bisnis dan manajer baru menyadari kerapuhan sistem internal mereka setelah data sensitif perusahaan terlanjur beredar di pasar gelap (dark web). Sebagian besar celah keamanan siber bukan disebabkan oleh kelemahan infrastruktur luar, melainkan dari aplikasi internal yang dibangun tanpa standar keamanan baku.
Bayangkan sistem informasi perusahaan Anda seperti sebuah gedung perkantoran—jika kunci pintu utama dibagikan secara sembarangan, tidak ada buku tamu, atau jendela tidak terkunci rapat, siapa pun dapat masuk dan mengambil dokumen berharga di dalamnya. Sebagai Software House & Enterprise Solution Provider terpercaya, Galura IT Solution merangkum panduan keamanan siber yang dijelaskan dengan bahasa sederhana dan komprehensif berbasis kerangka 5W+1H (What, Why, Who, Where, When, How) untuk mengamankan data bisnis Anda dari berbagai ancaman peretas.
Ringkasan Kerangka 5W+1H Keamanan Siber Perusahaan
- What (Apa): Penerapan 5 benteng proteksi siber meliputi Otorisasi Hak Akses (RBAC), Enkripsi Pengacakan Data (AES-256 & TLS 1.3), Validasi Form Celah Peretas (Prepared Statements), Buku Catatan Otomatis (Audit Log), dan Edukasi Keamanan Karyawan.
- Why (Mengapa): Mencegah kerugian finansial hingga miliaran rupiah akibat peretasan, menjaga reputasi nama baik perusahaan di mata klien, serta mematuhi Undang-Undang Perlindungan Data Pribadi (UU PDP).
- Who (Siapa): Penting dipahami oleh Pemilik Bisnis (CEO), Direktur IT (CTO), Chief Information Security Officer (CISO), Manajer Operasional, serta seluruh Karyawan pengguna sistem.
- Where (Di Mana): Diterapkan pada seluruh lapisan aplikasi internal perusahaan seperti sistem ERP, HRIS, Keuangan, Database Server, API Gateway, dan jaringan komputer kantor.
- When (Kapan): Wajib diterapkan sejak hari pertama sistem perangkat lunak dirancang (Security by Design) dan diperbarui secara berkala.
- How (Bagaimana): Melalui pembatasan hak akses karyawan, enkripsi kata sandi, penutupan celah form input, pengujian celah keamanan (Penetration Testing), dan pendampingan dari tim ahli Galura IT Solution.
5 Benteng Proteksi Utama Keamanan Siber Perusahaan:
1. Otorisasi Hak Akses Granular (Role-Based Access Control / RBAC)
Prinsip ini ibarat memberikan kunci ruangan kantor hanya kepada karyawan yang berhak. Staf biasa tidak boleh memiliki kunci brankas keuangan. Dalam aplikasi bisnis modern, staf biasa hanya bisa melihat data pekerjaannya sendiri, sedangkan data sensitif seperti daftar gaji seluruh perusahaan atau data keuangan hanya bisa diakses oleh Manajer Keuangan dan Direktur utama.
2. Enkripsi Data Sensitif (Pengacakan Kode Rahasia At-Rest & In-Transit)
Enkripsi adalah proses mengubah tulisan biasa menjadi kode acak yang tidak bisa dibaca manusia. Kata sandi, slip gaji, nomor KTP, dan nomor rekening karyawan wajib dienkripsi (menggunakan algoritma Bcrypt untuk kata sandi, AES-256 untuk data tersimpan, dan TLS 1.3 saat data dikirim via internet). Seandainya peretas berhasil mencuri file database Anda, mereka tetap tidak bisa membaca isinya karena datanya berbentuk kode acak yang terkunci rapat.
3. Validasi Form Input & Penutupan Celah Peretas (SQL Injection & XSS)
Peretas sering mencoba menyisipkan perintah komputer jahat lewat kolom isian (seperti form login atau kolom pencarian). Dengan menerapkan validasi ketat dan Prepared Statements (seperti penggunaan generator query type-safe sqlc di Golang), aplikasi secara otomatis menolak dan memblokir perintah jahat tersebut sebelum masuk ke server database.
4. Audit Log (Buku Tamu Rekam Aktivitas Otomatis)
Setiap tindakan penting dalam aplikasi—seperti siapa yang mengubah nominal gaji, siapa yang mengunduh data pelanggan, atau siapa yang menghapus dokumen—akan dicatat secara otomatis oleh sistem lengkap dengan waktu kejadian dan alamat IP komputer. Buku catatan (*Audit Log*) ini tidak dapat diubah atau dihapus oleh siapa pun, sehingga memudahkan penelusuran jika terjadi kejanggalan internal.
5. Edukasi Kesadaran Keamanan Karyawan (Human Factor Security)
Celah keamanan tidak hanya berasal dari sistem komputer, tetapi juga dari kecerobohan manusia. Edukasi berkala bagi karyawan untuk mengenali email palsu (*Phishing*), penipuan identitas (*Social Engineering*), serta larangan menggunakan kata sandi sederhana menjadi langkah penting untuk menjaga benteng keamanan perusahaan tetap kokoh.
💡 Amankan Aset Digital Perusahaan Anda Bersama Galura IT Solution
Jangan tunggu sampai terjadi serangan siber yang merugikan bisnis Anda. Percayakan pembangunan sistem aplikasi aman berstandar enterprise kepada tim ahli Galura IT Solution.
📲 Konsultasikan Keamanan Sistem Perusahaan Anda Hari Ini:
• WhatsApp / Hotline: 087895973284 (+62 878-9597-3284)
• Email Resmi: [email protected]
• Website Resmi: https://galura.id